W tym poradniku
Portfele i dostęp
2FA i dostęp po śmierci
Co uwierzytelnianie dwuskładnikowe i kody zapasowe oznaczają dla odziedziczonego portfela: co można, a czego nie można zresetować.
Zakres: ta strona dotyczy wyłącznie uwierzytelniania dwuskładnikowego (2FA) w odniesieniu do kryptowalut, portfeli i kont giełdowych. Nie obejmuje poczty, mediów społecznościowych ani innych kont online.
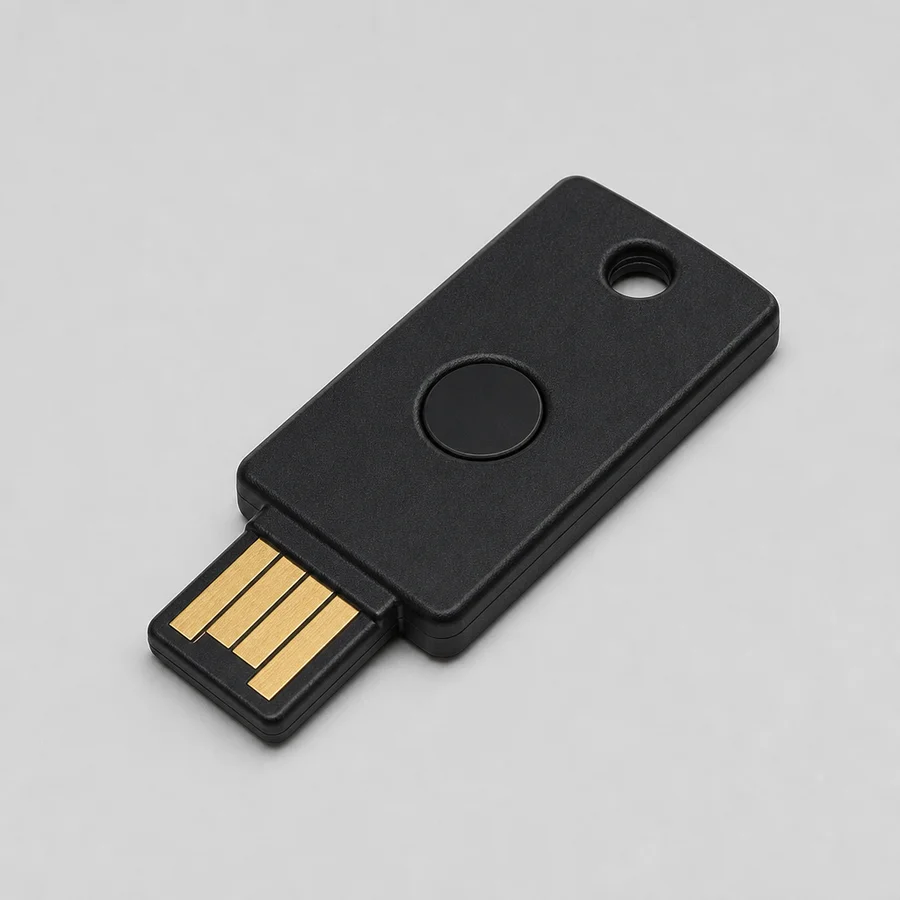
Weryfikacja dwuetapowa wymaga dwóch etapów weryfikacji. Uwierzytelnianie wieloskładnikowe łączy różne rodzaje czynników uwierzytelniania, na przykład hasło z aplikacją uwierzytelniającą, zarejestrowanym telefonem lub sprzętowym kluczem bezpieczeństwa. Kody zapasowe i kody e-mail mogą być dodatkowo używane jako metoda odzyskiwania lub weryfikacji; ich funkcja różni się w zależności od usługi. 2FA to ważne zabezpieczenie, ale może zablokować zwykły dostęp po śmierci. W przypadku giełdy oficjalna procedura spadkowa może stanowić osobną drogę; w przypadku samodzielnego przechowywania odzyskanie zależy od używanego portfela i konfiguracji.
Co 2FA chroni w kontekście krypto
- Konta giełdowe. Logowania mogą być chronione kodami aplikacji uwierzytelniającej, SMS lub innymi czynnikami. Po śmierci wiele giełd prowadzi sprawę przez odrębną oficjalną procedurę spadkową, w której weryfikowane są tożsamość i uprawnienia wnioskodawcy. Zawsze postępujcie zgodnie z aktualną procedurą danej platformy. Zobaczcie krypto na giełdzie po śmierci.
- Oprogramowanie portfeli i menedżery haseł. W zależności od oprogramowania i konfiguracji drugi czynnik może być częścią ścieżki dostępu (na przykład menedżer haseł z osobnym autentykatorem); w przypadku wielu lokalnych programów do portfeli self-custody nie jest to ogólna zasada. Jego utrata może uczynić przechowywany materiał nieosiągalnym.
- Portfele sprzętowe. PIN urządzenia to nie 2FA w sensie online. Istniejący PIN może pozostać technicznie użyteczny, dopóki urządzenie i odpowiednia konfiguracja są nienaruszone. Nie zgadujcie nieznanego PIN-u: w zależności od marki i modelu powtarzane błędne próby mogą uruchomić środki bezpieczeństwa, takie jak opóźnienie, blokada, reset lub wymazanie danych urządzenia. Najpierw sprawdźcie dokładny model urządzenia i aktualne oficjalne instrukcje. Zobaczcie jak zabezpieczyć portfel sprzętowy.
- Procesy odzyskiwania. Niektóre portfele blokują odzyskiwanie tym samym autentykatorem, którego właściciel użył przy konfiguracji.
Co można, a czego nie można zresetować
- Konta giełdowe. Po śmierci korzystajcie z oficjalnej procedury spadkowej giełdy zamiast próbować logować się jako zmarła osoba. Wymagane dokumenty i kroki weryfikacji różnią się w zależności od platformy i sytuacji.
- Samodzielne przechowywanie. To, czy utracony czynnik uwierzytelniania można zastąpić lub ominąć przez inną ważną ścieżkę odzyskiwania, zależy od dokładnego modelu portfela i konta. W klasycznych portfelach lokalnych może nie istnieć żadna centralna możliwość resetu; inne portfele self-custody mogą mieć dodatkowe ścieżki uwierzytelniania lub odzyskiwania. Jeśli portfel lub menedżer haseł go trzymający był chroniony 2FA, czynnik jest częścią ścieżki dostępu. Znalezione kody odzyskiwania, klucze konfiguracyjne (setup keys) lub inne dane odzyskiwania 2FA mogą być częścią ścieżki dostępu lub odzyskiwania; ich funkcja i to, jakie inne dane są potrzebne, zależą od dostawcy i konfiguracji. Jeśli ich nie ma, czynnik może przepaść na zawsze.
- Kody zapasowe są sekretami, ale nie wszędzie tym samym. Materiał odzyskiwania 2FA różni się w zależności od dostawcy: niektóre usługi wydają jednorazowe kody odzyskiwania lub zapasowe; inne używają „kodu zapasowego” na trwały klucz konfiguracyjny aplikacji uwierzytelniającej, za pomocą którego kody TOTP można wygenerować ponownie. Nie traktujcie więc automatycznie nieznanego materiału odzyskiwania 2FA jak kodu jednorazowego i najpierw ustalcie dostawcę oraz typ czynnika. Przechowujcie znalezione dane odzyskiwania 2FA jak materiał frazy i nigdy ich nie wysyłajcie ani nie fotografujcie. Zobaczcie co to jest fraza odzyskiwania.
Co zachować
- Zostawcie telefony, urządzenia uwierzytelniające, sprzętowe klucze bezpieczeństwa i komputery dokładnie tak, jak były. Nie czyśćcie ani nie resetujcie niczego i nie próbujcie nieznanych kodów na chybił trafił: nieudane próby mogą, w zależności od konta lub urządzenia, prowadzić do opóźnień, tymczasowych blokad, resetu lub utraty lokalnych danych urządzenia.
- Jeśli znajdziecie kody zapasowe, trzymajcie je płasko, sucho i prywatnie, w tym samym bezpiecznym miejscu co reszta materiału tajnego.
- Zapiszcie tylko, że czynnik istnieje i dokąd prowadzą wskazówki, nigdy same kody.
Planowanie dla właścicieli
- Przechowujcie kody zapasowe 2FA z resztą materiału tajnego (zapieczętowany papier lub metal), nigdy w podsumowaniu bez sekretów ani w testamencie.
- Powiedzcie wykonawcy, gdzie znajdują się wskazówki, nie co zawierają.
- Wskażcie osobę z technicznym zacięciem, która może obsłużyć autentykator, jeśli wasz plan na tym polega.
- Przetestujcie plan odzyskiwania bez dawania komukolwiek bieżącego dostępu do prawdziwego portfela. Tam, gdzie to możliwe, użyjcie oficjalnej kontroli odzyskiwania lub próby na sucho, portfela testowego, ograniczonej kwoty testowej albo próby proceduralnej.
Co z tym zrobić
- Drugi czynnik chroni logowania na giełdach i niektóre portfele, aplikacja uwierzytelniająca, kody zapasowe, klucz zabezpieczający lub kod SMS.
- Konta na giełdach, gdy spadek jest gotowy: platforma postępuje zgodnie ze swoją oficjalną procedurą na podstawie dokumentów i potwierdzonych uprawnień, zobaczcie Krypto na giełdzie po śmierci.
- Samodzielne przechowywanie: to, czy po odzyskaniu potrzebny jest jeszcze drugi czynnik, zależy od dokładnego typu portfela i jego konfiguracji. W przypadku niektórych portfeli odpowiedni materiał do odzyskania może zastąpić pierwotną ścieżkę 2FA; w innych konfiguracjach mogą pozostać konieczne dodatkowe informacje (passphrase, inny klucz, share lub ustawienie specyficzne dla portfela). Nie zakładajcie, że znaleziona fraza odzyskiwania sama w sobie gwarantuje pełny dostęp. Najpierw zidentyfikujcie typ portfela i metodę odzyskiwania. Najpierw ustalcie typ konta lub portfela. W przypadku giełd mogą istnieć oficjalne procedury odzyskiwania konta lub 2FA. W samodzielnym przechowywaniu odzyskiwanie zależy od konkretnego portfela i konfiguracji. Po śmierci zawsze postępujcie według oficjalnej procedury spadkowej giełdy. Zobaczcie, co jest realistycznie możliwe, w odzyskiwanie portfeli.
- Klasyczny błąd: wielokrotne próbowanie nieznanych kodów 2FA lub odzyskiwania. Dostawca może ograniczać, opóźniać lub tymczasowo blokować nieudane próby; to nie to samo co kody PIN urządzeń, gdzie niektóre urządzenia sprzętowe mogą się resetować lub kasować dane po wielokrotnym błędnym wprowadzeniu. Przechowujcie kody zapasowe jak tajemnice i sprawdźcie aktualną oficjalną procedurę dla dokładnego konta lub urządzenia.
- Dopóki uprawnienia nie zostaną potwierdzone, przechowujcie urządzenie, klucz i ewentualne kody zapasowe dokładnie tak, jak są.
Czego nigdy nie robić
- Nie wysyłajcie osobom trzecim kodów 2FA, zrzutów ekranu autentykatora ani kluczy bezpieczeństwa zmarłej osoby, chyba że wcześniej jest jasne i zweryfikowane, dlaczego konkretny materiał dostępowy jest konieczny. W zwykłej procedurze spadkowej giełdy postępujcie wyłącznie zgodnie z aktualnymi instrukcjami przez oficjalny kanał. Specjalistyczne techniczne odzyskiwanie może wymagać konkretnego materiału dostępowego, ale tylko w ramach wcześniej uzgodnionego na piśmie i odpowiednio zabezpieczonego procesu.
- Nie próbujcie wielokrotnie nieznanych kodów 2FA lub odzyskiwania. Dostawca może ograniczać, opóźniać lub tymczasowo blokować nieudane próby. Nie mylcie tego z kodami PIN urządzeń: niektóre urządzenia sprzętowe mają osobne mechanizmy bezpieczeństwa, w których wielokrotne błędne wprowadzenie PIN-u może doprowadzić do resetu lub utraty danych urządzenia. Sprawdźcie aktualną oficjalną procedurę dla dokładnego konta lub urządzenia.
- Kto prosi o kody zapasowe „w celu weryfikacji spadku”, działa według wzorca oszustwa: oszustwa przy spadkach krypto.
Pełny obraz dostępu (hasła, passphrase i PIN-y) znajdziecie w hasłach i passphrase portfela.